Personal und Zugriffsrechte
Die richtigen Personen, mit den richtigen Rechten, zur richtigen Zeit.
Alle Benutzerinnen und Benutzer haben ein eigenes, sicheres Konto, mit Rechten pro Grabung und pro Person. Jede Änderung wird protokolliert und automatisch ihrem Urheber zugeordnet, für Transparenz, Verantwortlichkeit und die Nachverfolgung von Beiträgen vom Feld bis zur Publikation.
Berechtigungen, die zur Realität
einer Grabung passen
Fünf Berechtigungsstufen
Programmverwaltung, Grabungsverwaltung, Formularverwaltung, Datenerfassung vor Ort, Datenabfrage. Die Rechte werden individuell und fein abgestuft von Ihren eigenen Administratoren vergeben: das Prinzip der minimalen Rechte, eingebaut.
Pro Grabung, pro Person
Dieselbe Person kann in einer Intervention Administratorin und in einer anderen nur für die Datenerfassung zuständig sein. Der Zugriff folgt der Rolle im jeweiligen Projekt, nicht einem globalen Etikett.
Alle sehen nur, was sie betrifft
Alle Benutzerinnen und Benutzer sehen nur, was für sie relevant ist, und handeln nur im Rahmen ihrer Rechte. Das senkt das Risiko von Fehlern oder versehentlich gelöschten Daten erheblich.
Zugang gewähren, ohne die Kontrolle zu verlieren

Gäste ohne Risiko
Gewähren Sie Dritten (Forschenden, Studierenden, Partnerinstitutionen) befristeten Lesezugriff, ohne die Vertraulichkeit aller anderen Daten zu gefährden.

Eigene Arbeitsbereiche
Jede Institution arbeitet in einer vollständig isolierten Umgebung. Für institutionsübergreifende Zusammenarbeit lassen sich gemeinsame Bereiche öffnen. Sie entscheiden, was geteilt wird, und mit wem.

Teams, wie sie wirklich sind
Festangestellte, externe Fachleute, temporäre Grabungsmitarbeitende: Fügen Sie sie hinzu, begrenzen Sie ihre Rechte, entfernen Sie sie am Ende der Kampagne.
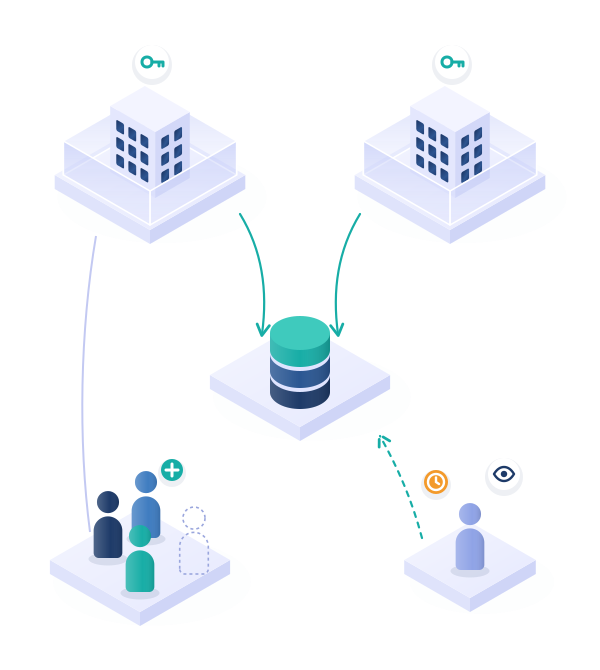 Ihr Arbeitsbereich
Partner-Arbeitsbereich
Gemeinsamer Bereich
Grabungsteam
Gast mit Lesezugriff
Gemacht für die Feldarbeit
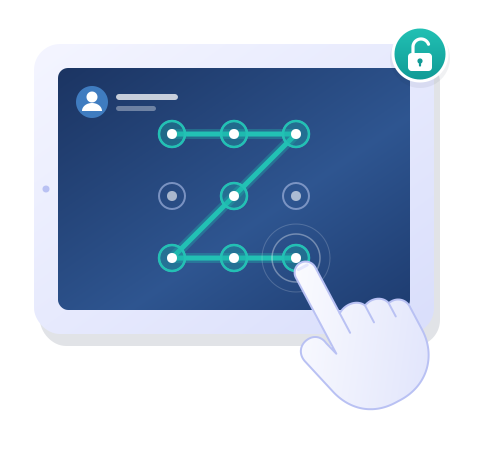
Ein Tablet, viele Hände. Ein grafisches Passwortsystem lässt Archäologinnen und Archäologen in Sekunden das Konto wechseln, wenn mehrere Personen vor Ort ein Gerät teilen. So wird jeder Eintrag der richtigen Person zugeordnet, ohne Passwort-Tipperei.
Verantwortlichkeit, durchgehend
Alles zugeordnet
Jede Erstellung, Änderung und Löschung wird mit Zeitstempel versehen und ihrem Urheber zugeordnet.
Vollständiger Änderungsverlauf
Frühere Versionen jedes Datensatzes bleiben schreibgeschützt zugänglich; frühere Werte jedes Felds lassen sich einsehen.
Verfügbar während der
ganzen Vertragsdauer
Das Audit-Protokoll der Anwendung bleibt Ihren Administratoren die ganze Zeit zugänglich.
Auch redaktionelle Rollen
Das Publikationsmodul überträgt dieselbe Logik auf das Publizieren: Autoren, Organisationsadministratoren und Publikationsadministratoren handeln jeweils in einem definierten Workflow.
Sicherheitsgrundlagen
Die Zugriffskontrolle beruht auf einer gehärteten Basis: in der Schweiz gehostete Infrastruktur, Verschlüsselung bei der Übertragung und im Ruhezustand sowie Single Sign-on (SSO) für alle Kunden.
Wie wir Ihre Daten speichern und schützen
Weniger Fehler, von Grund auf
Alle können nur bearbeiten, was für sie bestimmt ist, sodass versehentliche Löschungen und Verwechslungen entsprechend abnehmen.
Zusammenarbeit ohne Preisgabe
Dritte, Partner und Studierende erhalten genau die Sicht, die sie brauchen, und nicht mehr.
Verantwortlichkeit, die Vertrauen schafft
Jeder Beitrag zugeordnet, jede Änderung umkehrbar, jede Aktion nachvollziehbar.
Bereit, allen genau die Rechte zu geben, die sie brauchen?
Kostenlose Kalibrierung auf Ihre Methodik.
Kostenloser Feldtest. Ohne Verpflichtung.